

Enlace de la room: https://tryhackme.com/room/unattended
Hoy he estado resolviendo la maquina de Unattended de TryHackMe. Esta se encuentra dentro del Path de SOC L1, en el apartado de Digital Forensics and Incident Response. ¡Vamos con ella!
Índice de Contenidos
Introducción:
Bienvenido al equipo, chico. Tengo algo para que te mojes los pies.
Nuestro cliente tiene un empleado recién contratado que vio a un conserje de aspecto sospechoso saliendo de su oficina cuando estaba a punto de regresar del almuerzo.
Quiero que investigues if hubo actividad del usuario mientras el usuario estaba ausente entre 12:05 p. m. a 12:45 p. m. el 19 de noviembre de 2022. Si los hay, averigüe a qué archivos se accedió y exfiltró externamente.
Accederás a un sistema en vivo, pero usa la imagen del disco ya exportada al C:\Users\THM-RFedora\Desktop\kape-results\C directorio para su investigación. El enlace a las herramientas que necesitarás está en C:\Users\THM-RFedora\Desktop\tools
Por último, quiero recordarte que firmaste un NDA, así que evita ver cualquier archivo clasificado como alto secreto. No quiero que nos metamos en problemas.
Task: Snooping around
¿Qué tipo de archivo se buscó utilizando la barra de búsqueda en el Explorador de Windows?
Para esta primera tarea, vamos primero a revisar que herramientas nos están aportando en la virtual machine. Entre ellas encontramos la que vamos a usar para esta primera tarea: REGISTRIY EXPLORER.
Una vez hemos cargado el Hive, recuerda que se carga accediendo a File > Load Hive > Kape results > C > Users > THM-RFedora > NTUSER.DAT
Seguimos los pasos y se nos generara un archivo NTUSER.DAT_clean.
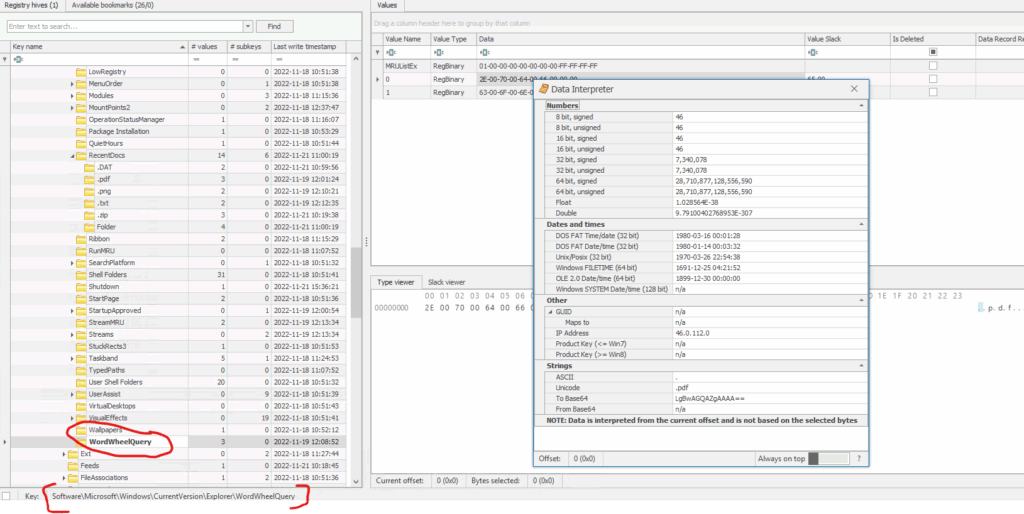
Cómo nos esta pidiendo lo que se busco nos vamos a [\Software\Microsoft\Windows
\CurrentVersion\Explorer\WordWheelQuery] donde encontraemos esta primera respuesta. Al dar a properties encima de los resultados, podremos ver más información, miramos la fila de Unicode y ahí lo tenemos.
Respuesta: .pdf
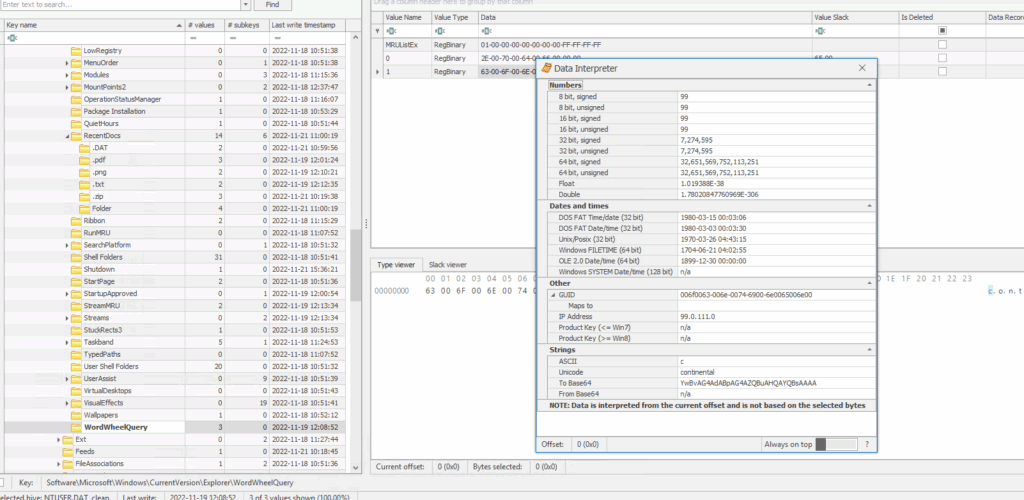
¿Qué palabra clave ultrasecreta se buscó utilizando la barra de búsqueda en el Explorador de Windows?
Justo en el mismo sitio podremos encontrar la segunda respuesta.
Respuesta: Continental
Task: Can’t simply open it
Para las dos primeras preguntas, la información la vamos a sacar del mismo sitio, Autopsy. Si no recuerdas como crear un caso, deberías revisar la Room de Autopsy de THM. Una vez que tengamos el caso cargado. Es cuestión de saber donde buscar.
¿Cuál es el nombre del archivo descargado en la carpeta Descargas?
Iremos a la sección de “Data Artifacts”:
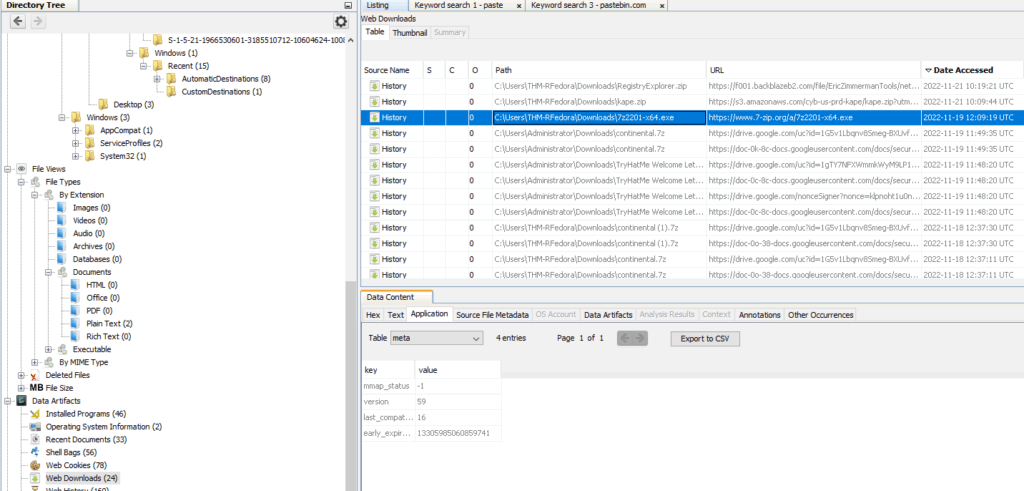
Revisando todos los archivos, vemos uno que no cuadra con los demás.
Respuesta: 7z2201-x64.exe
¿Cuándo se descargó el archivo de la pregunta anterior? (AAAA-MM-DD HH:MM:SS UTC)
Justo a lado del archivo sospechoso, podemos encontrar la fecha:
Respuesta: 2022-11-19 12:09:19 UTC
Gracias al archivo previamente descargado se abrió un archivo PNG. ¿Cuando se abrió este archivo? (AAAA-MM-DD HH:MM:SS)
Para responder a esta pregunta, vamos a volver a Registry Explorer, esta vez buscaremos en [\Software\Microsoft\Windows\CurrentVersion\Explorer\RecentDocs\.png]
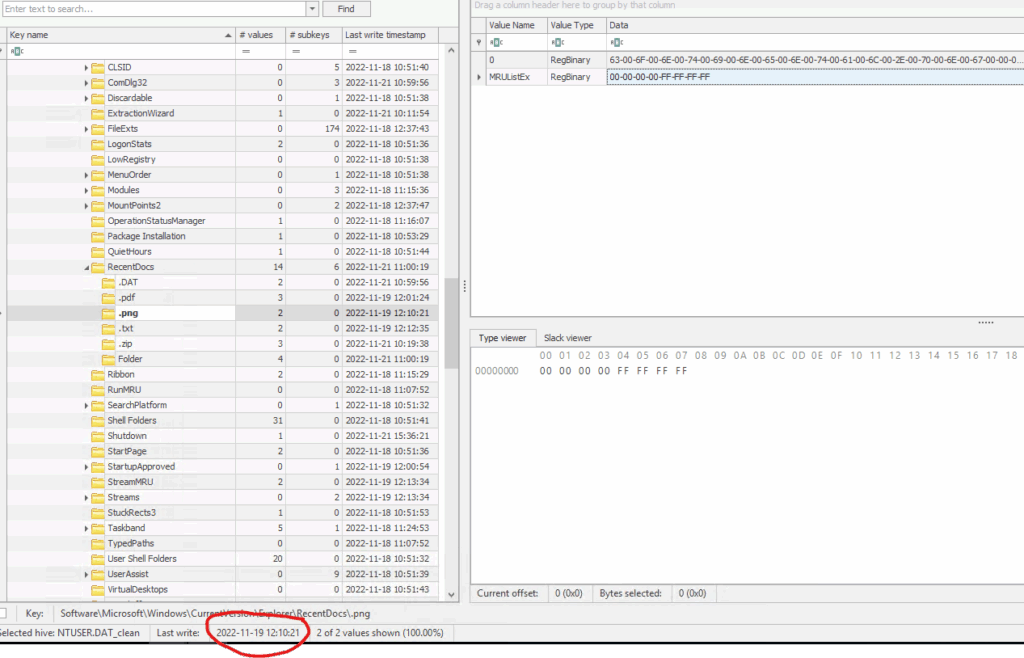
Respuesta: 2022-11-19 12:10:21
Task: Sending it outside
Se creó un archivo de texto en la carpeta Escritorio. ¿Cuántas veces se abrió este archivo?
Para esto vamos a utilizar dos tools, la primera es con la que vamos a obtener la información deJLEcmd.exe, utilizando el comando:
JLEcmd.exe -d C:\Users\THM-RFedora\Desktop\Kape-results\C\Users\THM-RFedora\Desktop\AppData\Roaming\Microsoft\Windows\Recent\AutomaticDestinations --csv C:\Users\THM-RFedora\Desktop 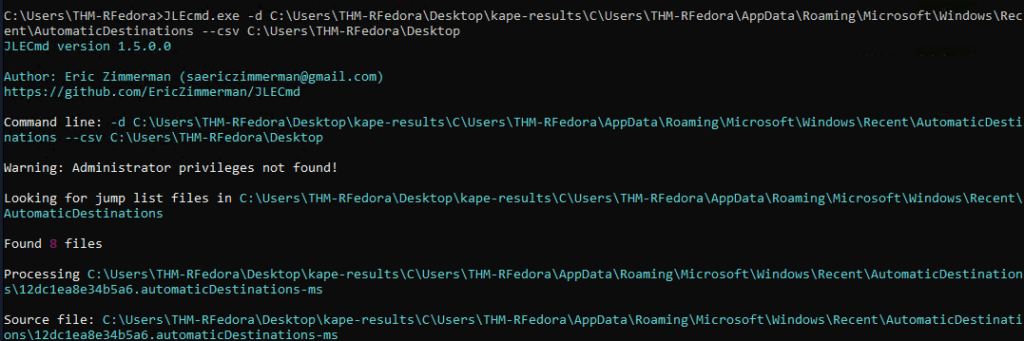
Una vez nos ha crado el csv, lo vamos a ver con EZViewer:
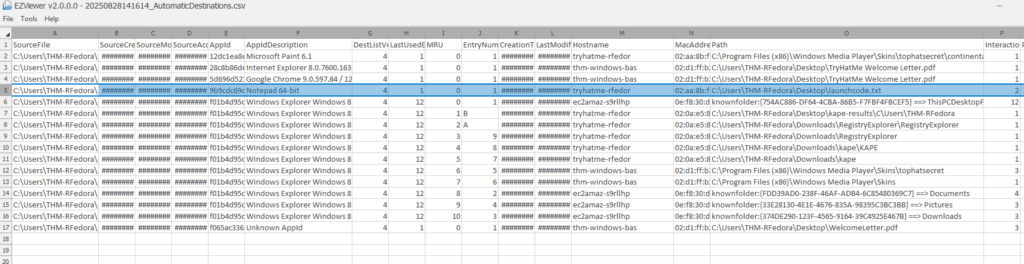
Cómo bien nos dice la pregunta, buscamos el archivo de texto y justo a lado nos pondrá las interacciones.
Respuesta: 2
¿Cuándo se modificó por última vez el archivo de texto de la pregunta anterior?(MM/DD/AAAA HH:MM)
Volvemos a REGISTRY EXPLORER, antes vimos en RecentDocs el png, ahora revisaremos el txt.
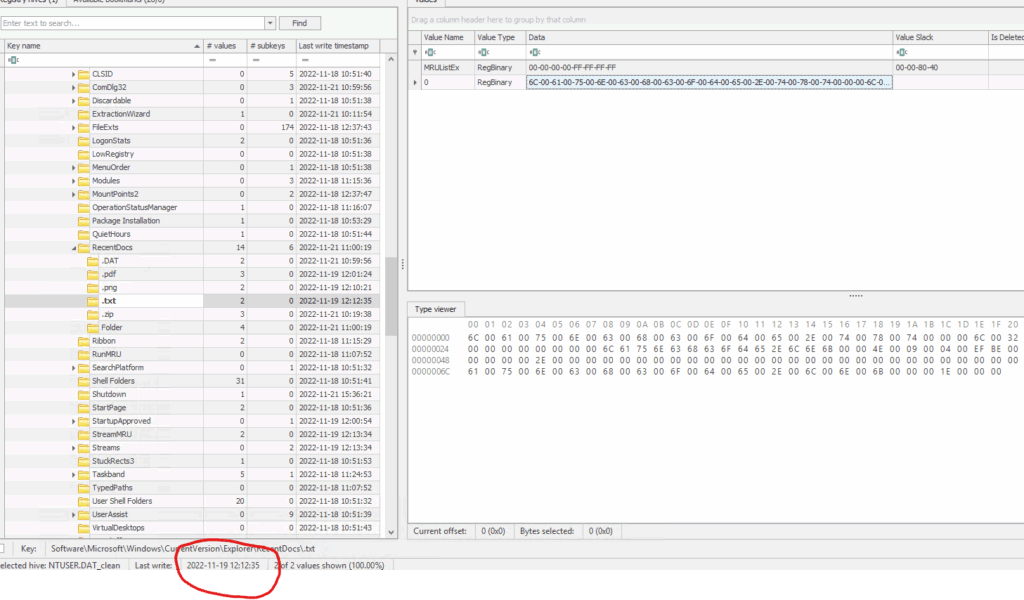
Respuesta: 11/19/2022 12:12
El contenido del archivo se filtró a pastebin.com. ¿Cuál es la URL generada de los datos exfiltrados?
Terminaremos las 2 últimas con información de Autopsy, el enunciado nos dice que se ha exfiltrado a un pastebin, por lo tanto ahora revisaremos la sección de “Web History” y utilizando el buscador, vamos a buscar resultados que coincidan con pastebin.com
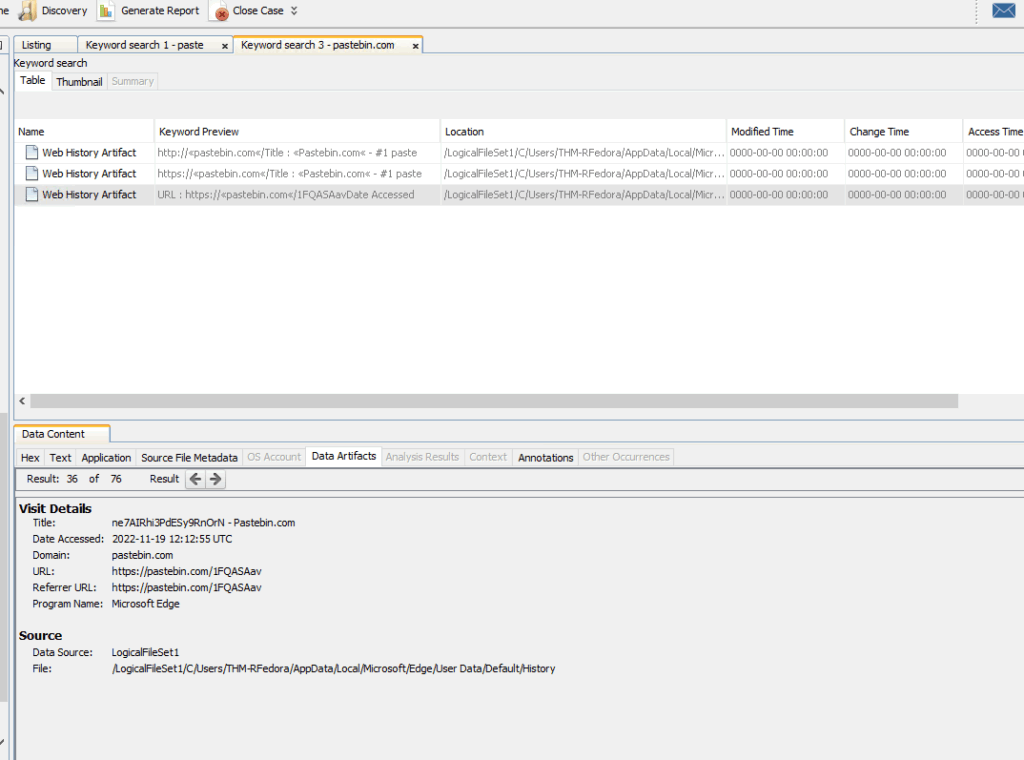
Y ya lo tenemos:
Respuesta: https://pastebin.com/1FQASAav
¿Cuál es la cadena que se copió a la URL de pastebin?
Para terminar con la última solo tenemos que consultar en el mismo sitio que antes y tenemos el string.
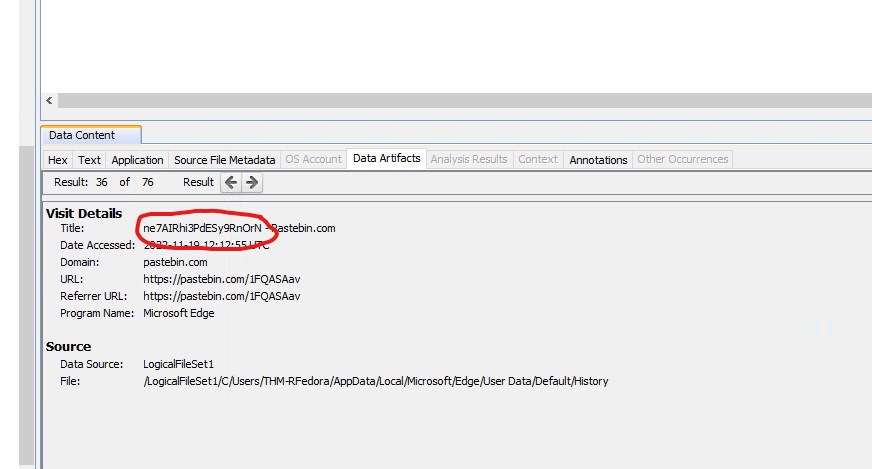
Respuesta: ne7AIRhi3PdESy9RnOrN
Conclusión
Sigo formándome y queda mucho por estudiar, para la realización he tenido que consultar apuntes del Path de SOC, no es una Room difícil, pero si tienes que saber donde mirar, si no te vuelves loco entra tanta información.