

Comenzamos con una maquina de Hack The Box, “very easy”.
Índice de Contenidos
Preparación
English: An accounting team receives an urgent payment request from a known vendor. The email appears legitimate but contains a suspicious link and a .zip attachment hiding malware. Your task is to analyze the email headers, and uncover the attacker’s scheme.
Español: Un equipo de contabilidad recibe una solicitud de pago urgente de un proveedor conocido. El correo electrónico parece legítimo, pero contiene un enlace sospechoso y un archivo adjunto .zip que oculta malware. Tu tarea consiste en analizar los encabezados del correo electrónico y descubrir el plan del atacante.
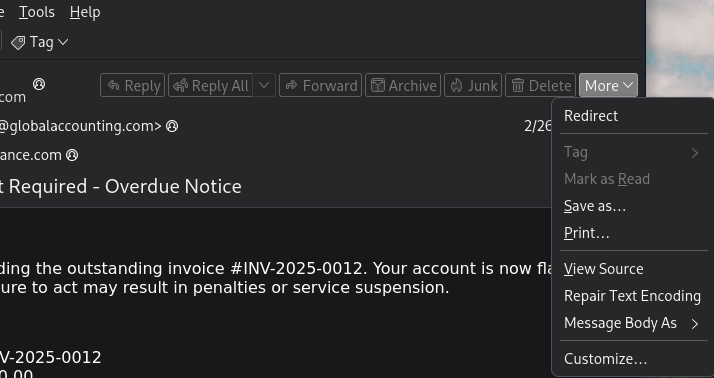
El archivo adjunto que nos aportan, es un archivo eml. Lo abrimos con thunderbird. A mi me gusta, ir directamente a la opción “View Source”.
Task 1: ¿Cuál es la dirección IP de origen del remitente?
Buscamos entre la información el campo: “X-Originating-IP“. Aquí encontraremos la primera respuesta.
Task 2: ¿Qué servidor de correo transmitió este correo electrónico antes de llegar a la víctima?
Esta pregunta puede confundir ya que el campo en el que hay que fijarse es “Received:”, pero en este correo hay varios campos, ¿Cuál de ellos es?. Pues solo tenemos que irnos al último en cuanto a timestamp, ya que es de ahí del último sitio de donde proviene.
Task 3: ¿Cuál es la dirección de correo electrónico del remitente?
Aquí nos fijamos en el campo “Return-Path:“
Task 4: ¿Cuál es la dirección de correo electrónico ‘Respuesta’ especificada en el correo electrónico?
Para esta pregunta, el campo que nos dará la respuesta es “Reply-To:“
Task 5: ¿Cuál es el resultado del SPF (Sender Policy Framework) para este correo electrónico?
Buscamos el campo de SPF y esté nos va a dar la respuesta.
Task 6: ¿Cuál es el dominio utilizado en la URL de phishing dentro del correo electrónico?
Normalmente enumero las urls del correo usando CTRL + F y buscando “http”. Podemos sacar todas las urls que estan en el cuerpo del correo. En este caso solo hay una.
Task 7: ¿Cuál es el nombre falso de la empresa utilizado en el correo electrónico?
Aquí no tienes más que irte al cuerpo del correo y revisar la firma de la empresa.
Task 8: ¿Cuál es el nombre del archivo adjunto incluido en el correo electrónico?
Al igual que con lo anterior, es muy sencillo, revisar el nombre del archivo adjunto
Task 9: ¿Cuál es el hash SHA-256 del archivo adjunto?
Esto puedes hacerlo de varias maneras, la que yo he usado es usando el comando “sha256sum” de kali linux para obtener el hash del archivo.

También puedes subir el archivo a Virustotal y este te dará el hash.
Task 10: ¿Cuál es el nombre del archivo malicioso contenido en el archivo adjunto ZIP?
Abrimos el archivo zip y este nos mostrara el nombre del documento.
Task 11: ¿Qué técnicas MITRE ATT&CK están asociadas con este ataque?
Esta es la tarea más “complicada”, ya que tiene que tener dominio de la teoría y estar familiarizado con MITRE. EN concreto esto es un correo de phishing, por lo que nos iremos a sus técnicas y subtécnicas.
Por el tipo de correo y la redacción, la que más puede llegar a cuadrar es “Spear-phishing”, saco esta conclsuión porque es un phishing, pero esta dirigido a una aprte de la empresa concreto. En este caso el equipo de cuentas.
https://labs.hackthebox.com/achievement/sherlock/2221424/985